> ## Documentation Index
> Fetch the complete documentation index at: https://docs-staging-chore-management-api-autoupdate.mintlify.site/llms.txt
> Use this file to discover all available pages before exploring further.
> Découvrez comment configurer Auth0 comme fournisseur d’identité à l’aide de SAML2 Web App pour Google Workspace.
# Configurer Google Workspace comme fournisseur de services SAML
Utilisez la configuration SAML suivante pour Google Workspace.
1. Accédez à [Dashboard > Applications > Applications](https://manage.auth0.com/#/applications), puis créez une nouvelle application ou cliquez sur le nom d’une application à mettre à jour.
2. Accédez à l’onglet **Addons** et activez la bascule **SAML2 Web App**.
3. Dans l’onglet **Settings**, définissez **Application Callback URL** sur : `https://www.google.com/a/{YOUR-GOOGLE-DOMAIN}/acs`.
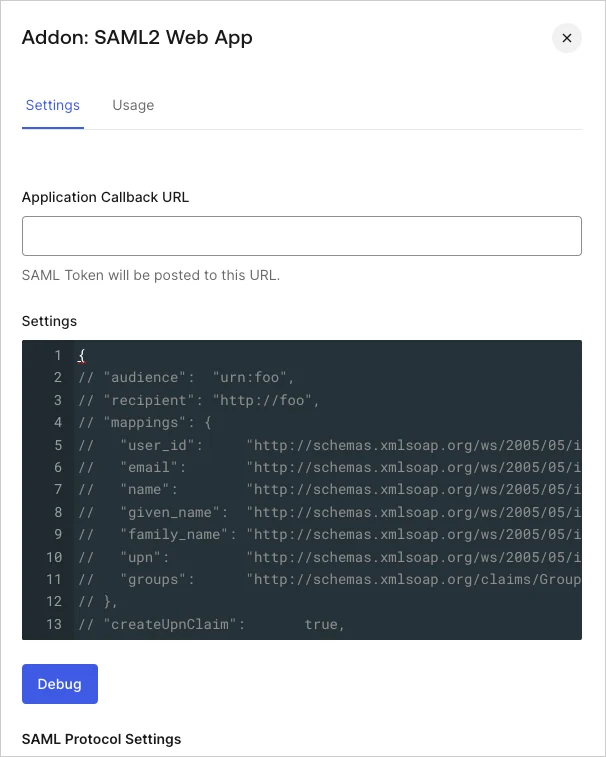 4. Collez le code suivant dans la zone de texte **Settings**, puis cliquez sur **Debug**.
```json lines theme={null}
{
"audience": "https://www.google.com/a/{yourGoogleDomain}/acs",
"mappings": {
"nickname": "http://schemas.xmlsoap.org/ws/2005/05/identity/claims/name",
},
"createUpnClaim": false,
"passthroughClaimsWithNoMapping": false,
"mapUnknownClaimsAsIs": false,
"mapIdentities": false,
"signatureAlgorithm": "rsa-sha256",
"digestAlgorithm": "sha256",
"nameIdentifierFormat": "urn:oasis:names:tc:SAML:2.0:nameid-format:email",
"nameIdentifierProbes": [
"http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress"
],
}
```
5. Faites défiler la page jusqu’en bas et cliquez sur **Enable**.
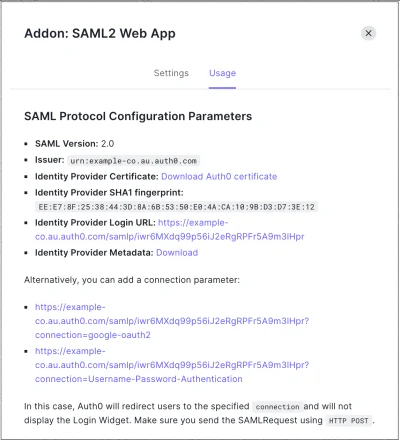
6. Dans l’onglet **Usage**, repérez **Identity Provider Metadata**, puis cliquez sur **Download** pour télécharger le fichier de métadonnées. Vous en aurez besoin lorsque vous configurerez Auth0 comme fournisseur d’identité (IdP).